Većina ransomware-a je dizajnirana kako bi izvlačila novac od žrtava, međutim otkriven je novi ransomware koji od žrtava jednostavno traži da igraju PUBG (PlayerUnknown’s Battlegrounds) igru.
MalwareHunterTeam istraživački tim je otkrio novi PUBG Ransomware, koji će fajlove korisnika držati zarobljenim sve dok žrtva ne odigra rundu PUBG-a.
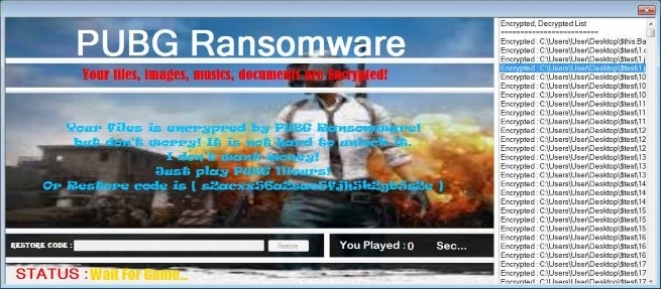
Kada se PUBG Ransomware pokrene on izvrši enkripciju fajlova i foldera na korisnikovom desktopu i doda im .PUBG ekstenziju. Nakon što se enkripcija kompletira, prikazaće se ekran koji daje dve opcije za vraćanje fajlova. Moguće je ili ubaciti kod za povraćaj ili odigrati partiju PUBG-a. Instrukcije sugerišu da se PUBG igra jedan sat, ali Bleeping Computer ističe da je zapravo potrebno samo pokrenuti igru na nekoliko sekundi.
Softver prati PC procese koji su u toku, u potrazi za jednim po imenu “TslGame”. Nako što se proces detektuje, izvršiće se automatska dekripcija fajlova.
(benchmark)