


Digitalna forenzika je računarska nauka koja podrazumijeva metode prikupljanja, zaštite analize i prezentacije dokaza koji su prihvatljivi za sud, a mogu se naći na svim nosiocima digitalnih podataka.
uvođenjem kompjuterske obrade na drugim uređajima, kao što su GPS (engl. Global Positioning Sistem), automobilski kompjuteri, kamionske crne kutije, avionske crne kutije, mobilni uređaji, tablet računari i jošmnogi drugi uređaji, polje digitalne forenzike se proširilo na poddiscipline digitalne forenzike. Kao neke od poddsiciplina digitalne forenzike se izdvajaju: kompjuterska, mrežna, mobilna, forenzika društvenih mreža, GPS forenzika.
Osnovno o forenzici mobilnih uređaja
Pri vršenju istrage mobilnih uređaja treba imati na umu tri važne činjenice:
- Veoma česte brze i lake promjene operativnih sistema, standarda i tehnologije čuvanja podataka,
- Veliki broj različitih platformi mobilnih uređaja, dok su kod računara više manje standardizovane platforme, i
- Bežična tehnologija komuniciranja: 802.11, bluetooth i IC.
Mobilni telefoni se sastoji od tri osnovne komponente:
- ROM memorije: Na ovom elementu mobilnog telefona smješten je OS, a često i softver za rješavanje problema koji se koristi za dijagnostiku i upravljanje uređajem.
- RAM memorije: Ovo područje se koristi za privremeno čuvanje podataka – ukoliko se mobilni telefon isključi, podaci se gube.
- Sklop ili jedinica za čuvanje podataka: Iako većina mobilnih telefona ima internu memoriju koja je najčešće zasnovana na tehnologiji flash memorije, većina naprednijih modela telefona dolaze s ugrađenim prostorom za memorijske kartice koje služe za proširenje kapaciteta za čuvanje podataka u uređaju.
Takođe se koriste i spoljašnji mediji za čuvanje podatka u obliku Mini SD kartica, SD kartica ili MMC mobilnih kartica.
Za kompletnu forenzičku istragu mobilnih telefona potrebna su obje, fizička i logička ekstrakcija.
Logičke metode ekstrakcije su brze, jednostavne za upotrebu, pouzdane, 100% forenzički sigurne i ekstraktuju sve podatke uključujući kontakte, pozive, kalendare, SMS-ove, fotografije. Ove metode pristupaju korisničkim file-ovima, dok je povezan podatkovni kabal sa mobitelom i ekstraktuju se podaci koristeći različite softverske alate.
Fizička ekstrakcija može kreirati kompletnu memorijsku kopiju, ekstraktovati čak i izbrisane podatke (uključujući informacije o sistemu mrežnom operateru), može povratiti podatke sa uređaja gdje nije prisutna SIM kartica, proslijediti i povratiti sigurnosne kodove i takođe je korisna za analizu memorijske kartice. Ekstraktovani podaci u toku vršenja fizičke ekstrakcije su u sirovom Hex-formatu i zahtjeva se dekodiranje binarnih podataka.
Forenzika pametnih telefona
Google Android je Open Source operativni sistem za pametne telefone baziran na Linuxu. Arhitektura Android sistema ima četiri glavna nivoa. Najniži nivo je Linux Kernel, slijedeći Android Runtime i Biblioteka. Treći nivo je aplikacijski framework koji je dizajniran da pojednostavi ponovno korištenje komponenti. Najviši nivo je aplikacijski koji uključuje nekoliko programa kao što su web browser, e-mail klijent, kalendar, SMS program.
Android uređaji su na nekom nivou prosto računari, pa su im potrebne razne vrste memorije. Dvije osnovne vrste memorije su promjenljiva (RAM) i trajna (NAND flash) memorija.
RAM je korišten kao sistem za učitavanje, izvršavanje i manipulisanje ključnih dijelova OS-a, aplikacija ili podatka.
Međutim, NAND fleš je trajna memorija i na taj način, podaci su sačuvani nakon isključenog napajanja uređaja.

Alati forenzike mobilnih uređaja
Alati za mobilnu forenziku treba da sadrže obje komponente, hardversku i softversku. Neki od alata koji se izdvajaju su: Cellebrite Mobile Forensics, Secure View Mobile Forensics, Oxygen Forensic Suite, MOBILedit!.
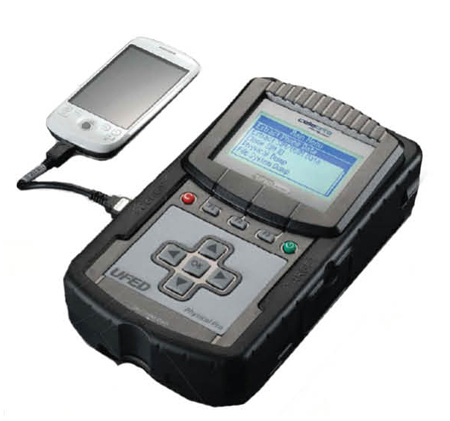
Cellebrite UFED
Cellebrite je alat koji objedinjuje navedene metode akvizicije. Sastoji se od hardverske komponente koja sadrži potrebne interfejse za povezivanje sa mobilnim telefonima (infracrveni, Bluetooth i USB port) i koja može da se poveže sa bilo kojim računarom na kome je instaliran Windows i softverska komponenta alata. Ove dvije komponente su integrisane u jedan uređaj i nije potreban računar za akviziciju. Podržana je logička akvizicija podataka sa više od 3.000 telefona, a moguće je prikupiti i dekodirati podatke na fizičkom nivou za preko 900 različitih modela, kao i izdvojiti zaštitne šifre telefona za 650 modela.
Oxygen Forensic Suite 2013 Standard
Oxygen Forensic Suite je alat koji se koristi za prikupljanje dokaza sa mobilnog telefona. Mogućnosti ovog alata pružaju sposobnost prikupljanja podataka o uređaju kao što su informacije o proizvođaču, operativnom sistemu telefona, IMEI broju, kontaktima, porukama, vraćanje izbrisanih poruka, podatke o pozivima, kalendaru. Također, dolazi sa pretraživačem datoteka koji omogućava pristup i analizu korisničkih fotografija, videa, dokumenata i baza podataka uređaja.

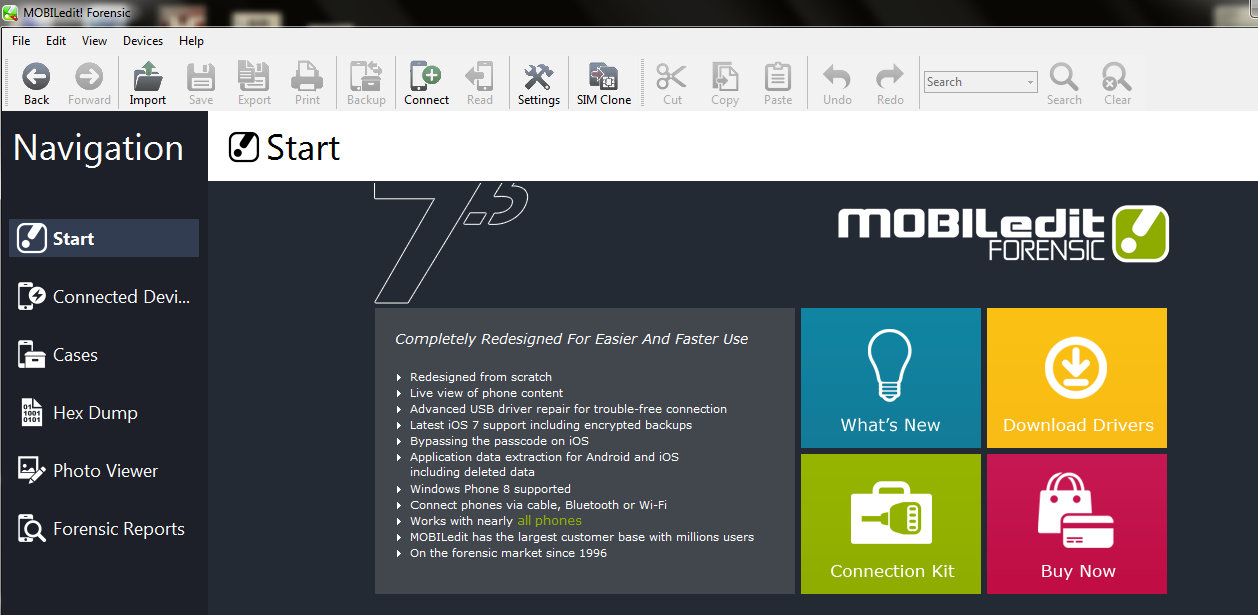
MOBILedit!
Mobiledit je aplikacija koja obezbjeđuje vezu između mobilnog telefona i računara. Dizajnirana je da poboljša produktivnost i komunikaciju dozvoljavajući korisniku računara da preuzme podatke sa telefona. Ona se koristi za očitavanje SMS poruka, logova poziva, fotografija i drugih važnih podataka sa mobilnog telefona. Mobiledit alat je dizajniran da pomogne u forenzičkim istragama. Ova aplikacija omogućava konekciju između računara i telefona pomoću Bluetooth, Infrared ili USB kabla, u zavisnosti od modela telefona.
Članak su nam poslale Adna Herenda i Selma Mešić, studentice Elektrotehničkog fakulteta u Sarajevu.


